Le 16 novembre, le CERT-FR a publié un avis sur Git (CERTFR-2026-AVI-1541) : une faille permet l'exécution de code arbitraire à distance. L'avis vise toutes les versions de Git, et le bulletin de l'éditeur indique qu'aucune version corrigée n'existe encore : les correctifs sont en discussion sur la liste de sécurité de Git. En attendant, la protection passe par vos habitudes de clonage et par la configuration de vos pipelines.
Ce que dit l'avis
- Risque : exécution de code arbitraire à distance.
- Systèmes affectés : Git, toutes versions. Référence CVE-2026-111760, gravité « High », score CVSS 8.0 sur 10 selon le bulletin de Git.
- Condition : l'éditeur pense que la faille ne peut être déclenchée qu'avec l'option
--recurse-submodules. - Correctif : aucun pour l'instant.
Comment fonctionne la faille
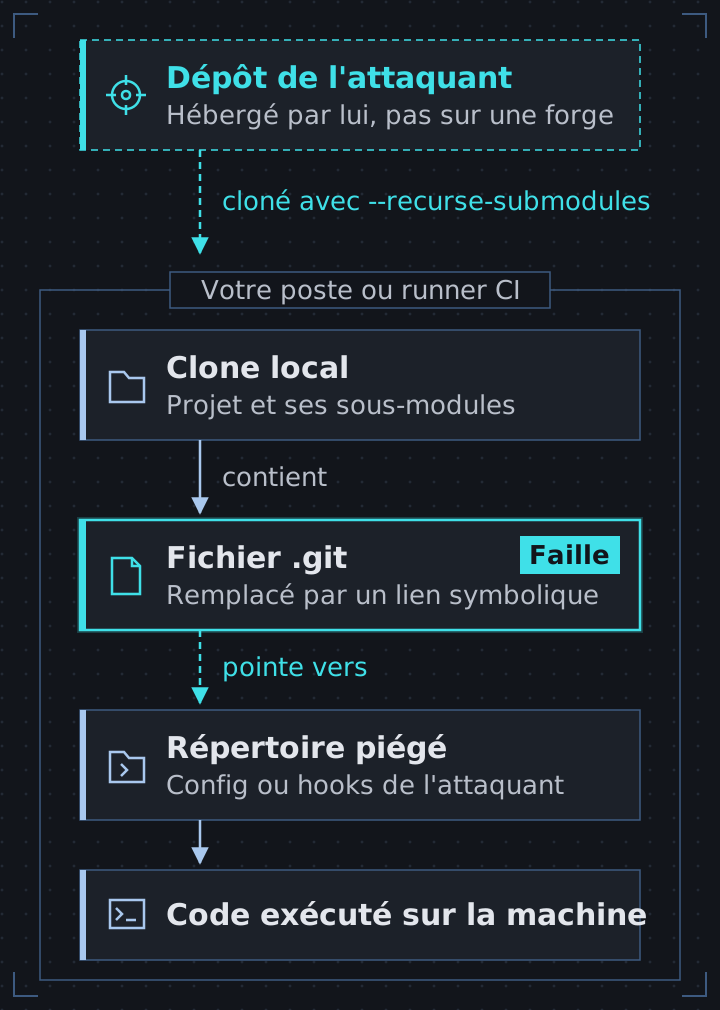
Un sous-module est un dépôt Git rangé dans un autre dépôt, avec son propre historique. Sur le disque, son répertoire de travail contient un fichier .git (et non un dossier) qui pointe vers son vrai répertoire Git, rangé dans .git/modules/ du projet parent.
D'après le bulletin, un dépôt contrôlé par l'attaquant, hébergé par lui plutôt que sur une forge habituelle, peut tromper Git : pendant le clone, ce fichier .git est remplacé par un lien symbolique vers un répertoire qui contient une configuration ou des hooks écrits par l'attaquant. Les hooks sont des programmes que Git lance de lui-même à certains moments de son exécution ; la configuration, elle, peut indiquer où les chercher (core.hooksPath). Le bulletin précise que cette configuration ou ces hooks peuvent contenir du code choisi par l'attaquant, qui s'exécute alors sur la machine qui clone.
Qui est exposé
Toute machine qui clone récursivement un dépôt dont elle ne maîtrise pas la source : poste de développeur, serveur de build, runner CI. Un runner mérite une attention particulière : le code y tournerait avec les accès du job.
La récursion ne s'active pas toujours de la même façon :
| Où | Réglage qui clone les sous-modules récursivement |
|---|---|
| Ligne de commande | git clone --recurse-submodules |
| GitLab CI | GIT_SUBMODULE_STRATEGY: recursive |
GitHub Actions (actions/checkout) |
submodules: recursive |
Deux précisions tirées des documentations officielles :
- Le réglage
submodule.recurse=truene s'applique pas àgit clone: un clone simple reste non récursif, même avec ce réglage. git clone --recurse-submoduleséquivaut à lancergit submodule update --init --recursivejuste après le clone. C'est aussi ce que fait GitLab CI avec la stratégierecursive. Le bulletin ne cite que--recurse-submodules, mais tant que le correctif n'est pas publié, je traiterais ces réglages avec la même prudence.
Se protéger en attendant le correctif
- Ne clonez récursivement que des dépôts de confiance. C'est la seule parade donnée par l'éditeur.
- Pour un dépôt inconnu, clonez sans les sous-modules, lisez d'abord le fichier
.gitmodules, puis décidez s'il faut les récupérer. - Dans vos pipelines, n'activez les sous-modules que là où ils servent. Côté GitLab CI,
GIT_SUBMODULE_STRATEGY: noneles exclut ; côté GitHub Actions,submodulesvautfalsepar défaut. Ne laissezrecursiveque sur les projets dont tous les sous-modules viennent de votre forge. - Suivez le bulletin de Git et l'avis du CERT-FR, puis mettez Git à jour sur les postes, les images de build et les runners dès qu'une version corrigée sort.
Vérifier vos projets
Depuis la racine d'un projet, cette commande liste l'adresse de chaque sous-module déclaré, sans rien modifier :
git config --file .gitmodules --get-regexp urlChaque ligne donne le nom d'un sous-module et son adresse. Une adresse qui ne mène ni à votre forge ni à un projet connu mérite une vérification avant tout clone récursif.
Pour repérer les pipelines qui activent la récursion :
grep -rn "GIT_SUBMODULE_STRATEGY" --include="*.yml" .
grep -rn "submodules:" .github/workflows/
grep -rn "recurse-submodules" .
Une ligne contenant recursive, ou un script qui appelle --recurse-submodules, désigne un endroit à revoir. Enfin, git --version affiche la version installée, à comparer avec la version corrigée quand Git la publiera.
Si vous voulez faire relire la sécurité de votre chaîne CI/CD, de la gestion des dépôts aux secrets du pipeline, voyez mon audit de sécurité, ou écrivez-moi pour en parler et obtenir un devis.
D'autres articles
Parlons de votre projet.
Une mission de sécurité, un site ou un poste : dites-moi ce que vous cherchez, je réponds sous 48 h ouvrées.