Faille dans AWS API MCP Server : votre politique de sécurité pouvait être contournée
AWS corrige une faille de l'AWS API MCP Server : des commandes interdites par votre politique pouvaient passer. Versions touchées, mise à jour et vérifications.
Le 10 novembre 2026, AWS a publié le bulletin de sécurité 2026-176-AWS, classé « Important ». Il concerne l'AWS API MCP Server, un serveur open source qui permet à un assistant IA de gérer un compte AWS. La faille, référencée CVE-2026-125271, touche la politique de sécurité que vous écrivez pour limiter ce que l'assistant a le droit de faire. Si vous utilisez ce serveur, une mise à jour suffit.
De quoi parle-t-on
Le MCP (Model Context Protocol) est un protocole qui donne des outils à un assistant IA. L'AWS API MCP Server en est une mise en œuvre : il tourne sur votre poste, reçoit les demandes de l'assistant et les exécute sous forme de commandes de l'AWS CLI (l'outil en ligne de commande d'AWS), avec vos identifiants AWS.
Pour encadrer l'assistant, la documentation prévoit un fichier de politique, ~/.aws/aws-api-mcp/mcp-security-policy.json, avec deux listes :
denyList: les commandes qui ne doivent jamais être exécutées ;elicitList: les commandes qui demandent votre accord explicite avant de partir (votre client MCP doit savoir poser la question).
Les commandes s'y écrivent au format de l'AWS CLI, par exemple aws iam delete-user.
Ce que dit le bulletin
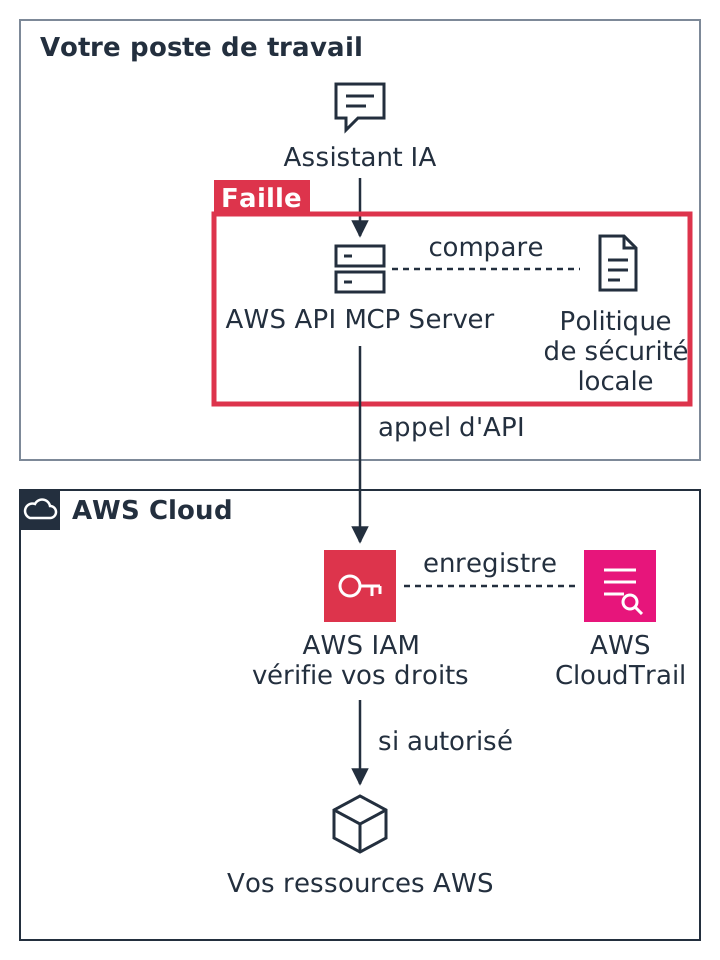
Avant de comparer une opération à votre politique, le serveur met son nom en forme. Cette mise en forme était fausse pour les opérations dont le nom contient plusieurs majuscules à la suite : elles ne correspondaient jamais à une entrée de denyList ou d'elicitList, même correctement écrite. Selon AWS, un acteur pouvait ainsi exécuter des opérations que votre politique devait bloquer ou soumettre à votre accord.
Le schéma montre où se situe ce contrôle, et ce qui reste derrière lui.
| Versions | État |
|---|---|
| 0.2.13 à 1.5.0 | Concernées |
| 1.5.1 et suivantes | Corrigées |
AWS précise qu'il n'existe aucun contournement en dehors de la mise à jour.
Mettre à jour
AWS recommande de passer à la dernière version du paquet awslabs.aws-api-mcp-server (1.5.1 au minimum), et d'appliquer le correctif à toute copie modifiée du code (fork).
Si vous l'avez installé avec pip, affichez la version installée :
pip show awslabs.aws-api-mcp-serverRegardez la ligne qui commence par Version: : en dessous de 1.5.1, mettez le paquet à jour, puis redémarrez votre client MCP.
Si votre configuration lance le serveur avec uvx et awslabs.aws-api-mcp-server@latest, comme dans les exemples de la documentation, uv exécute la dernière version publiée au lancement : redémarrez le client pour que le serveur reparte. Si vous avez figé une version précise, remplacez-la. Avec l'image Docker ou un dépôt cloné, vérifiez de la même façon que la version utilisée est 1.5.1 ou plus récente.
Ne pas compter sur un seul filtre
La documentation du serveur le dit clairement : les droits IAM restent le contrôle principal. La politique locale ajoute une couche de protection, elle ne remplace pas IAM et ne peut pas aller au-delà de ce qu'IAM autorise. Cette faille le montre : quand le filtre local cède, seuls les droits des identifiants utilisés arrêtent la commande.
Ce que recommande la documentation :
- donner au serveur des identifiants limités au strict nécessaire (moindre privilège), avec des politiques IAM écrites pour votre usage plutôt que
AdministratorAccess; - si vous voulez seulement consulter vos ressources, définir
READ_OPERATIONS_ONLYà"true"dans la configuration, en plus d'un rôle en lecture seule ; - définir
REQUIRE_MUTATION_CONSENTà"true"pour que le serveur demande votre accord avant toute opération qui modifie quelque chose ; - ne pas brancher le serveur sur des données non fiables (journaux contenant des saisies d'utilisateurs, contenus publiés par des tiers), à cause de l'injection de consignes dans l'assistant.
Gardez aussi en tête une limite citée par la documentation : certaines opérations en lecture seule peuvent renvoyer des identifiants ou des informations sensibles.
Vérifier ce qui s'est passé
Le serveur écrit un journal de ses exécutions dans ~/.aws/aws-api-mcp/aws-api-mcp-server.log (sous Windows, %USERPROFILE%\.aws\aws-api-mcp\aws-api-mcp-server.log). Parcourez-le à la recherche de commandes que votre denyList devait bloquer. Côté AWS, la documentation conseille de surveiller les journaux AWS CloudTrail, qui gardent la trace des actions faites par le serveur.
Enfin, la documentation signale que ce serveur est remplacé par l'AWS MCP Server, géré par AWS, et propose un guide de migration. C'est une piste à étudier si vous partez sur un nouveau projet.
Si vous voulez faire relire les droits IAM donnés à vos outils et à vos assistants, je propose un audit de sécurité de votre compte AWS, sur devis.
D'autres articles
Parlons de votre projet.
Une mission de sécurité, un site ou un poste : dites-moi ce que vous cherchez, je réponds sous 48 h ouvrées.