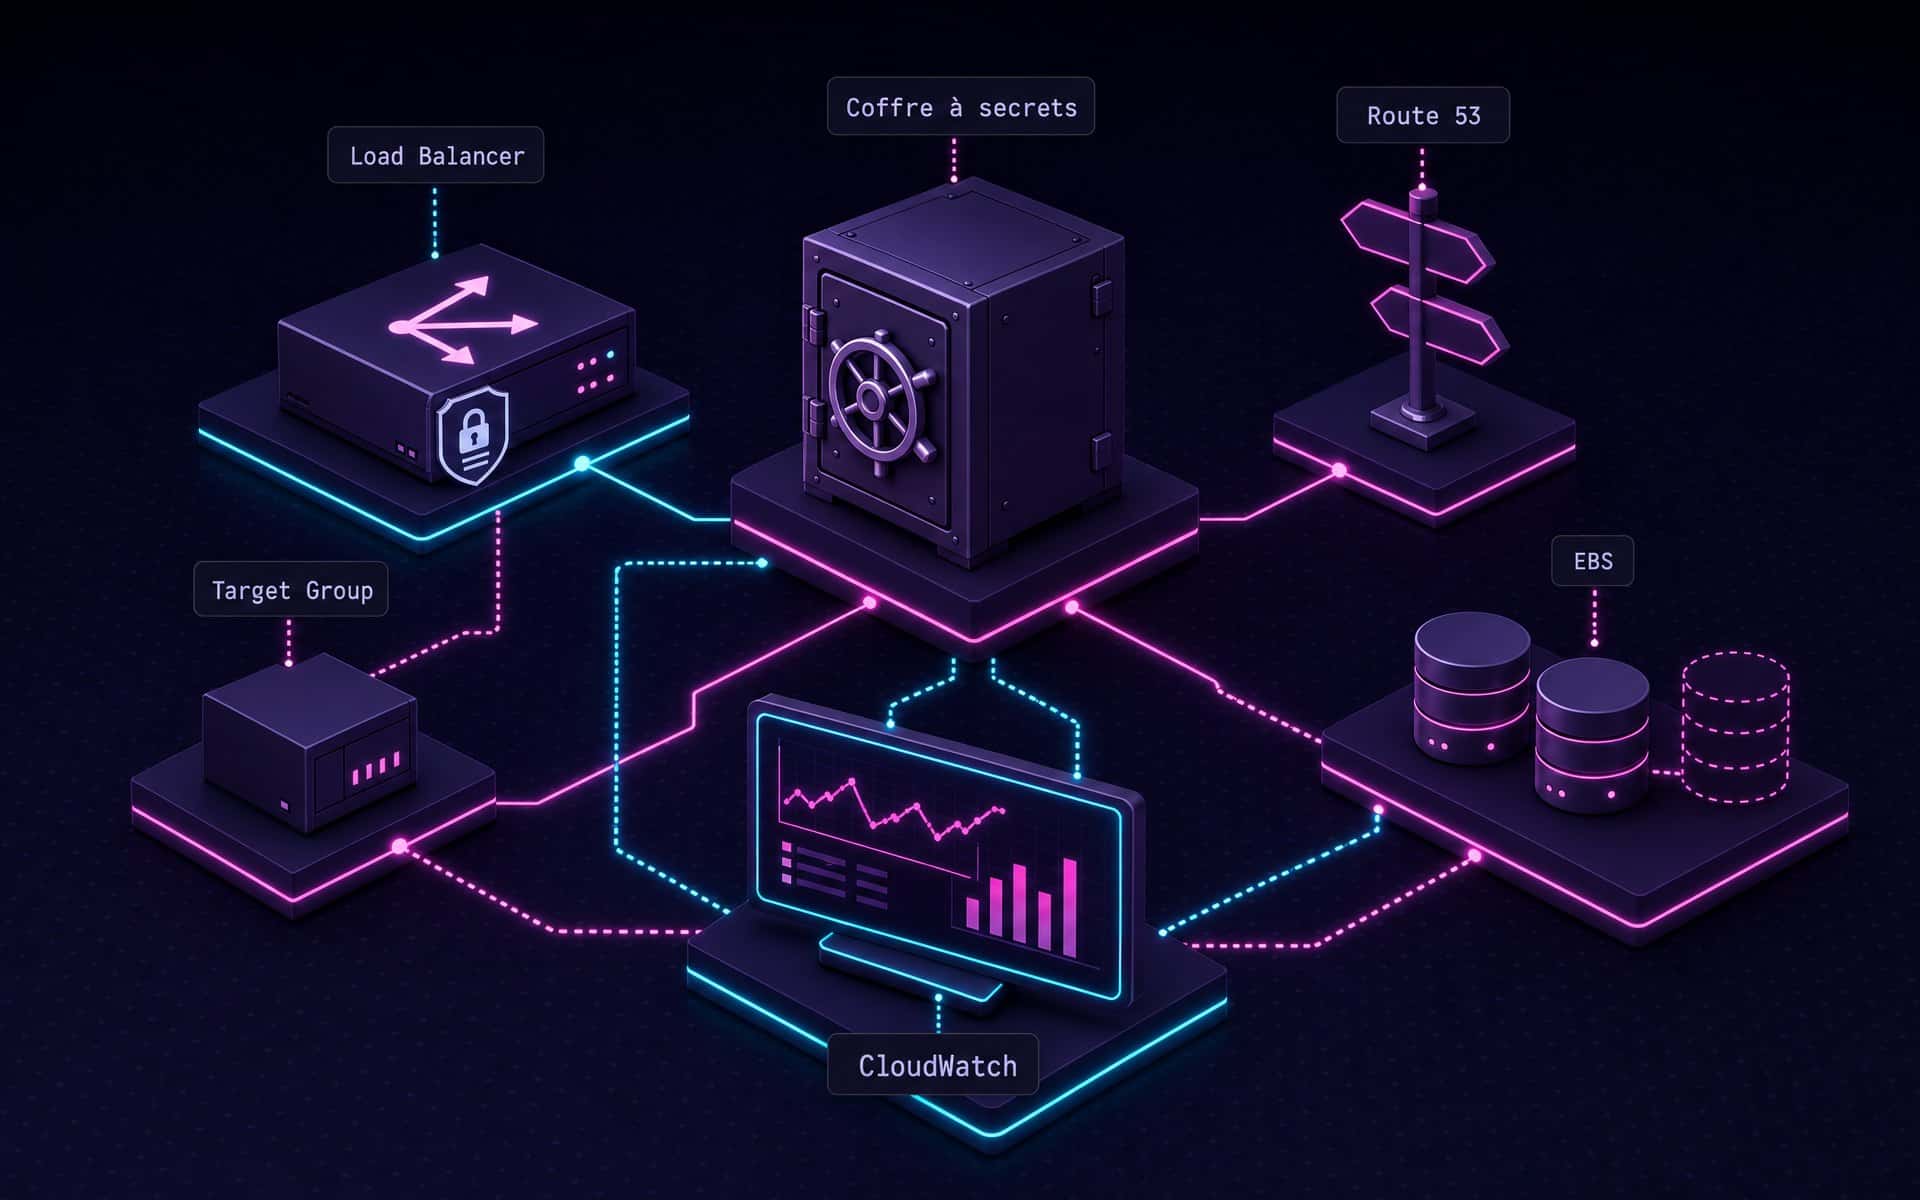
Un coffre à secrets centralisé sur AWS
Gestion centralisée des secrets et des mots de passe, exposée en TLS derrière un répartiteur de charge, sauvegardée et supervisée.
 Amine Saidani
Mes missions de cybersécurité, des sites développés sur mesure, et six sites d'étude pour des entreprises imaginaires. Ce qui est fictif est signalé comme tel.
Gestion centralisée des secrets et des mots de passe, exposée en TLS derrière un répartiteur de charge, sauvegardée et supervisée.
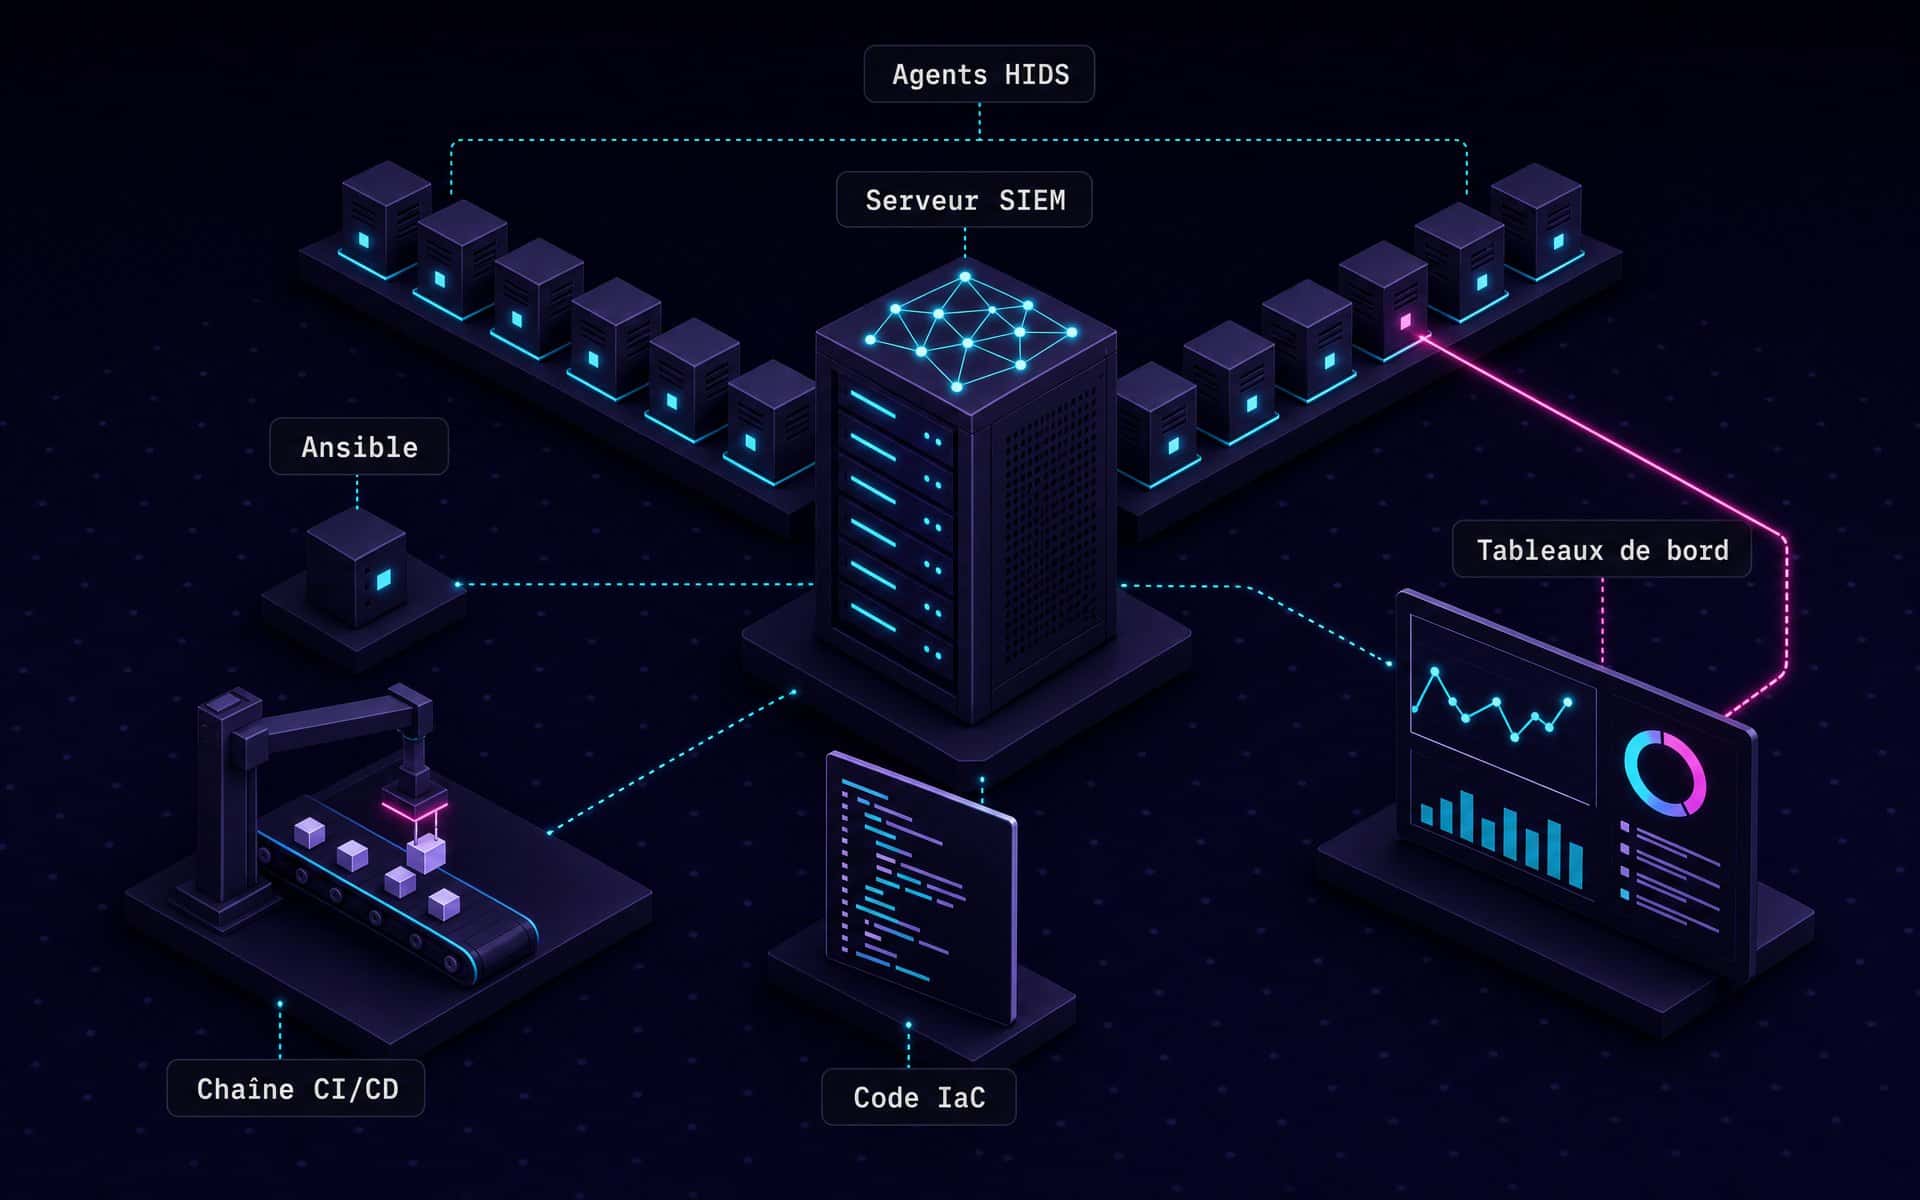
Une plateforme SIEM et HIDS déployée en Infrastructure as Code, avec des agents installés automatiquement sur tout le parc.
Article technique : une architecture EventBridge, SageMaker et Lambda pour repérer les comportements anormaux et répondre automatiquement.
Audits des systèmes d'information, campagnes de phishing simulées et registre des traitements RGPD.
Une mission de sécurité, un site ou un poste : dites-moi ce que vous cherchez, je réponds sous 48 h ouvrées.